Ogni annuncio programmatic acquistato in Europa parte da una domanda che la maggior parte dei buyer non vede mai: questa persona ha accettato che i suoi dati vengano usati per la pubblicità, e da chi? La risposta viaggia all’interno della bid request sotto forma di un breve testo codificato, chiamato consent string. Se una DSP non riesce a leggerla, sta tirando a indovinare.
E tirare a indovinare costa caro. Una DSP che fa offerte sfruttando dati personali senza una base giuridica valida espone sé stessa, i propri clienti e i partner di supply a rischi normativi ai sensi del GDPR. All’estremo opposto, una DSP che ignora i segnali di consenso e smette semplicemente di fare offerte in Europa rinuncia a parte dell’inventory più pregiato al mondo. La risposta giusta sta nel mezzo, ed è soprattutto un problema di ingegneria.
Questa guida spiega come si applica il GDPR all’acquisto programmatic, cos’è il Transparency and Consent Framework (TCF) di IAB Europe, cosa contiene una consent string TCF, come arriva alla DSP all’interno di una bid request OpenRTB e quali controlli una DSP deve eseguire prima di fare un’offerta. Si tratta di indicazioni pratiche, non di una consulenza legale.
Perché il GDPR conta per chi compra in programmatic
Il Regolamento generale sulla protezione dei dati è entrato in vigore il 25 maggio 2018. Si applica ogni volta che un’azienda tratta dati personali di persone che si trovano nell’Unione Europea e, nel mondo programmatic, quasi tutto rientra tra i dati personali: cookie ID, mobile advertising ID, indirizzi IP e posizione precisa sono tutti identificativi in grado di individuare una persona o un dispositivo.
Accanto al GDPR c’è una seconda norma. La Direttiva ePrivacy disciplina l’archiviazione di informazioni sul dispositivo dell’utente e la lettura di quelle già presenti, cioè esattamente ciò che fa un cookie o la lettura di un device ID. In pratica, una DSP di solito ha bisogno del consenso prima ancora di poter leggere o impostare il proprio cookie nel browser di un utente europeo, e quindi prima di fare qualsiasi altra cosa con i dati.
Per un buyer, questo si traduce in tre domande pratiche su ogni impression europea:
- Il GDPR si applica a questa richiesta?
- L’utente ha acconsentito agli utilizzi specifici che interessano alla DSP, come la creazione di profili o la misurazione dei risultati?
- L’utente ha acconsentito al trattamento dei suoi dati da parte di questa specifica azienda, cioè la DSP stessa?
Cos’è il Transparency and Consent Framework di IAB Europe?
Il Transparency and Consent Framework è uno standard volontario gestito da IAB Europe. Offre a publisher, vendor tecnologici e strumenti di gestione del consenso un modo comune per descrivere per cosa vengono usati i dati, chi li usa e cosa ha scelto l’utente al riguardo. IAB Europe individua tre gruppi di partecipanti:
- Publisher: i proprietari dei siti e delle app in cui vengono raccolti i dati.
- Vendor: aziende terze come ad server, fornitori di misurazione, agenzie, SSP e DSP.
- Consent Management Platform (CMP): gli strumenti che mostrano il banner del consenso, registrano le scelte dell’utente e le trasformano in una consent string.
I vendor si registrano nella Global Vendor List (GVL), un elenco pubblico gestito da IAB Europe. A ogni vendor registrato viene assegnato un ID numerico e ciascuno dichiara per quali finalità tratta i dati e su quale base giuridica. A novembre 2026 l’elenco ufficiale conta più di 1.200 vendor registrati. Quando un utente fa una scelta nel banner del consenso, la CMP la registra in corrispondenza di quegli ID.
Il TCF v2.2 è stato lanciato il 16 maggio 2023. Ad aprile 2025 IAB Europe ha lanciato il TCF v2.3, che rende obbligatoria la sezione Disclosed Vendors della consent string per eliminare un’ambiguità legata al legittimo interesse. I partecipanti avevano tempo fino al 28 febbraio 2026 per adottare la v2.3, quindi oggi qualsiasi DSP che acquista inventory europeo deve aspettarsi stringhe v2.3.
Le finalità TCF che una DSP deve conoscere
Il TCF non pone all’utente un’unica domanda a cui rispondere sì o no. Suddivide l’uso dei dati in finalità standard, ognuna con un numero e un nome fissi. La DSP dichiara quelle di cui ha bisogno e la consent string registra la risposta dell’utente per ciascuna. Queste sono le undici finalità presenti nella Global Vendor List ufficiale:
| Finalità | Nome | Cosa significa per una DSP |
| 1 | Archiviare e/o accedere a informazioni su un dispositivo | Leggere o impostare cookie e device ID, compresa la user sync |
| 2 | Utilizzare dati limitati per selezionare la pubblicità | Scegliere un annuncio in base a segnali di base come contesto, dispositivo e posizione approssimativa |
| 3 | Creare profili per la pubblicità personalizzata | Costruire segmenti di interesse o di comportamento su un utente |
| 4 | Utilizzare profili per selezionare pubblicità personalizzata | Fare targeting con quei segmenti, retargeting compreso |
| 5 | Creare profili per personalizzare i contenuti | Rilevante soprattutto per i publisher, raramente per le DSP |
| 6 | Utilizzare profili per selezionare contenuti personalizzati | Rilevante soprattutto per i publisher, raramente per le DSP |
| 7 | Misurare le prestazioni della pubblicità | Misurazione di impression, clic e conversioni |
| 8 | Misurare le prestazioni dei contenuti | Rilevante soprattutto per i publisher |
| 9 | Comprendere il pubblico tramite statistiche o combinazioni di dati provenienti da fonti diverse | Ricerche sull’audience e reportistica aggregata |
| 10 | Sviluppare e migliorare i servizi | Usare i dati per migliorare la piattaforma stessa |
| 11 | Utilizzare dati limitati per selezionare i contenuti | Rilevante soprattutto per i publisher |
Oltre a queste, il TCF definisce delle finalità speciali che non richiedono il consenso, come garantire la sicurezza e prevenire le frodi oppure distribuire e visualizzare gli annunci. Definisce anche delle funzionalità speciali che richiedono un opt-in separato, la più rilevante delle quali è l’uso di dati di geolocalizzazione precisa.
Ogni finalità si basa su una base giuridica: il consenso o il legittimo interesse. Dal TCF v2.2 le finalità da 3 a 6, cioè quelle di profilazione, possono basarsi solo sul consenso. Per una DSP che fa audience targeting o retargeting, questa è la regola più importante in assoluto: niente consenso per le finalità 3 e 4, niente offerta personalizzata.
Cosa contiene una consent string TCF?
La consent string TCF, detta anche TC string, è un testo codificato e compatto che la CMP genera dopo che l’utente ha fatto la sua scelta. Una volta decodificata, la parte principale della stringa contiene:
- Metadati: la versione del TCF, la data di creazione e dell’ultimo aggiornamento della stringa, l’ID della CMP, la lingua del consenso e la versione della Global Vendor List utilizzata.
- Consensi per finalità: un sì o un no per ciascuna finalità sottoposta all’utente.
- Legittimi interessi per finalità: se all’utente è stato mostrato il trattamento basato sul legittimo interesse per ciascuna finalità ammissibile e se non vi si è opposto.
- Opt-in per le funzionalità speciali: ad esempio, se è consentito l’uso della geolocalizzazione precisa.
- Consensi e legittimi interessi per vendor: un sì o un no per ciascun ID vendor presente nell’elenco.
- Restrizioni del publisher: regole impostate dal publisher per specifici vendor, come richiedere il consenso laddove un vendor si baserebbe altrimenti sul legittimo interesse, oppure bloccare del tutto una finalità.
Con il TCF v2.3 la stringa include anche un segmento Disclosed Vendors, che elenca i vendor effettivamente mostrati all’utente nell’informativa sul consenso. Questo permette a un vendor di distinguere tra “l’utente si è opposto a me” e “all’utente non sono mai stato presentato”.
Il punto chiave per i buyer: una consent string ha due dimensioni. Una DSP ha bisogno che sia consentita la finalità e che sia consentito il proprio ID vendor. Un utente può accettare la pubblicità personalizzata in generale ma rifiutare una specifica DSP, e la stringa registra entrambe le risposte.
Come la consent string arriva alla DSP
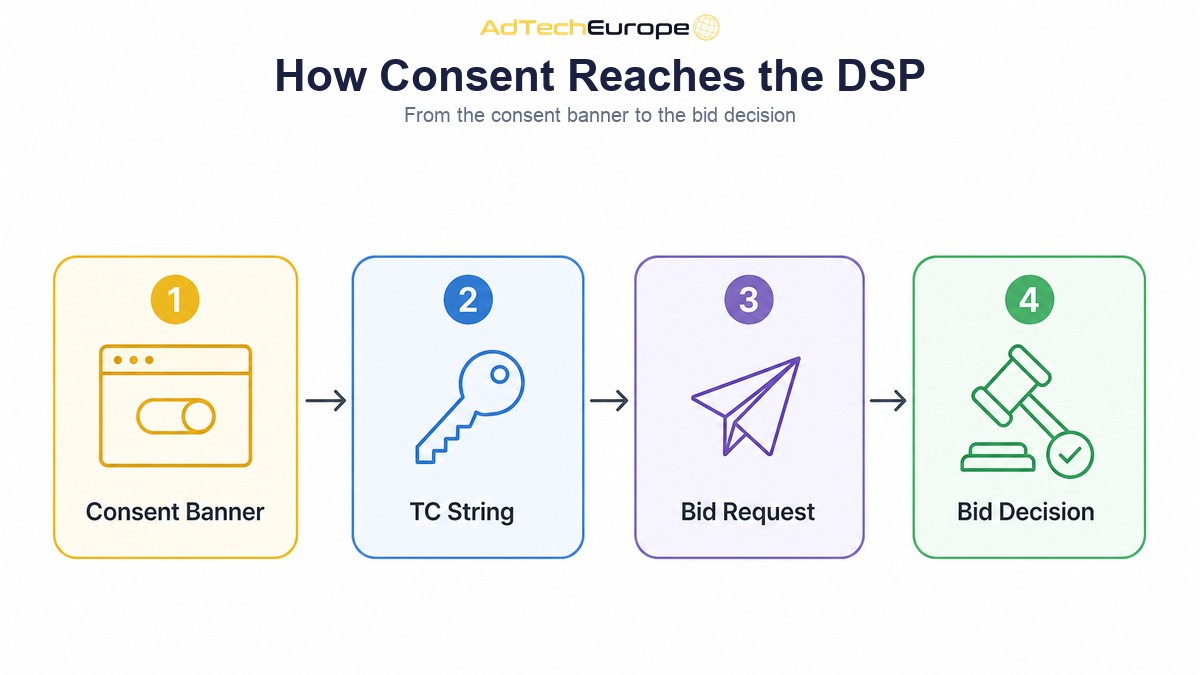
La consent string attraversa la supply chain insieme alla richiesta di annuncio. Il percorso tipico è questo:
- L’utente visita un sito o apre un’app e la CMP mostra un’informativa sul consenso.
- L’utente fa la sua scelta e la CMP la salva come TC string, di solito in un cookie di prima parte o nello storage dell’app.
- Quando si carica uno slot pubblicitario, l’ad stack del publisher legge la stringa e la passa alla SSP.
- La SSP la inserisce nella bid request OpenRTB che invia a tutte le DSP collegate.
- La DSP decodifica la stringa, verifica le proprie autorizzazioni e decide come fare un’offerta, o se farla.
Nella bid request OpenRTB il segnale viaggia in due campi. OpenRTB 2.6 prevede un campo nativo regs.gdpr, impostato a 1 quando il GDPR si applica e a 0 quando non si applica, e un campo nativo user.consent che contiene la TC string vera e propria. Le integrazioni più vecchie in OpenRTB 2.5 inseriscono gli stessi valori nelle extension, come regs.ext.gdpr e user.ext.consent, quindi una DSP collegata a molti partner di supply dovrebbe leggere entrambe le posizioni. La nostra guida all’ anatomia di una bid request mostra dove si trovano questi oggetti all’interno della richiesta completa.
Alcuni partner inviano anche una stringa Global Privacy Platform (GPP) in regs.gpp e regs.gpp_sid. GPP è un contenitore di IAB Tech Lab che può includere la stringa TCF insieme ad altri segnali regionali, quindi la DSP dovrebbe estrarre la sezione TCF e applicare la stessa logica.
La stringa non si ferma alla DSP. Ad tag e pixel di tracciamento possono riceverla tramite macro standard, come ${GDPR} per il flag di applicabilità e ${GDPR_CONSENT_XXX} per la stringa, dove XXX è l’ID vendor dell’azienda che viene chiamata.
I controlli che una DSP deve eseguire prima di fare un’offerta
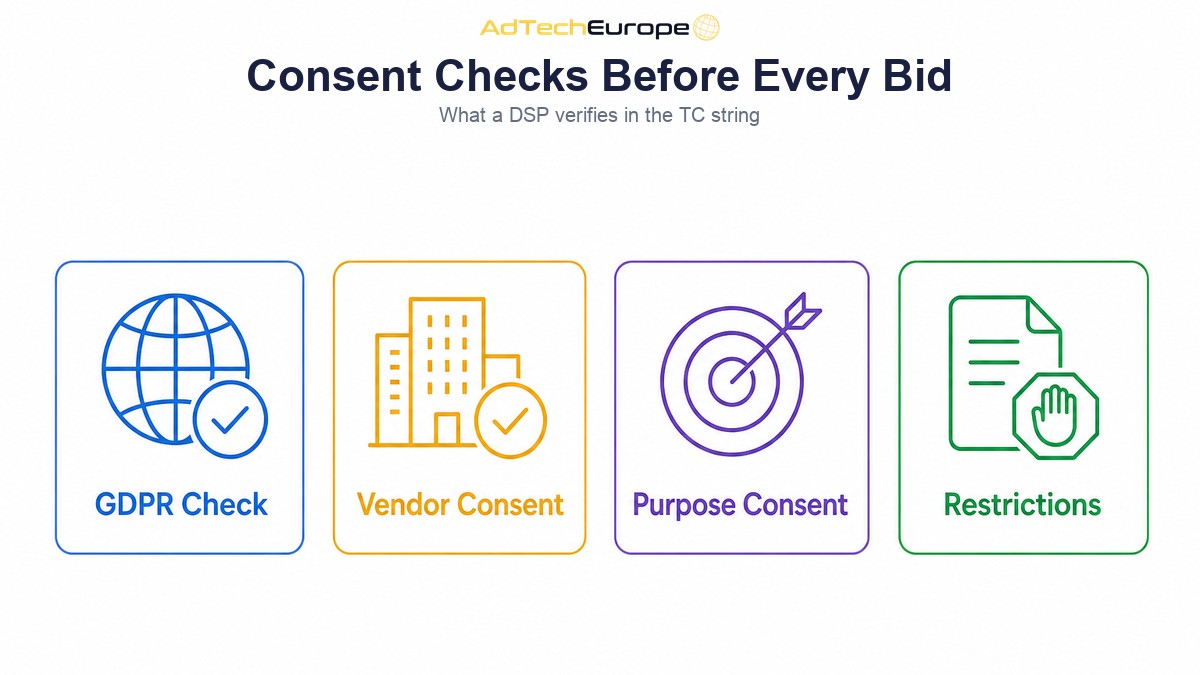
Tutto questo avviene all’interno della finestra di bidding, che di solito va da qualche decina a qualche centinaio di millisecondi, come descritto nella nostra guida su come funziona il real-time bidding. La logica del consenso deve essere veloce, prevedibile e uguale per ogni richiesta. Una DSP ben progettata esegue questi controlli in ordine:
- Il GDPR si applica? Leggi il flag gdpr. Se è 1, valgono le regole sul consenso. Se manca su traffico proveniente da un Paese UE, tratta la richiesta come se il GDPR si applicasse.
- La stringa è presente e valida? Una stringa mancante, vuota o corrotta equivale ad assenza di consenso. Non usare dati personali.
- L’ID vendor della DSP è consentito? Controlla le sezioni dei consensi e dei legittimi interessi per vendor relative al tuo ID.
- Le finalità necessarie sono consentite? Verifica la finalità 1 prima di leggere il cookie o il device ID dell’utente, le finalità 3 e 4 prima di usare segmenti di audience e la finalità 7 prima della misurazione.
- Le restrizioni del publisher cambiano qualcosa? Applica le eventuali restrizioni impostate dal publisher per il tuo ID vendor prima di agire in base alle risposte su vendor e finalità.
- Serve una funzionalità speciale? Usa la geolocalizzazione precisa solo se il relativo opt-in è attivo.
Il risultato non dovrebbe essere un semplice “offerta sì” o “offerta no”. Una DSP ben costruita sceglie una di queste modalità per ogni richiesta:
| Stato del consenso | Cosa può fare la DSP | Comportamento di offerta tipico |
| Il GDPR non si applica | Trattamento normale secondo le regole locali | Bidding completo con i dati dell’utente |
| Vendor e finalità 1, 3, 4 e 7 consentiti | Leggere gli ID utente, usare i segmenti, misurare | Offerta pienamente personalizzata |
| Vendor consentito, finalità di profilazione rifiutate | Usare solo dati limitati, niente profili | Offerta contestuale: sito, app, formato, posizione approssimativa |
| Vendor rifiutato, oppure stringa mancante o non valida | Nessun uso di dati personali | Nessuna offerta, oppure solo un’offerta strettamente non personale laddove la tua consulenza legale lo consenta |
Vale la pena costruire bene la modalità contestuale. Molti utenti europei rifiutano la pubblicità personalizzata, e i buyer che riescono comunque a fare offerte basate su contesto e formato continuano a raggiungere quell’inventory. Il nostro articolo sulla pubblicità cookieless illustra le opzioni di targeting che funzionano anche senza dati a livello di utente.
Gli errori più comuni delle DSP sul consenso
La maggior parte dei problemi legati al consenso nasce da piccole scorciatoie di ingegneria, non da equivoci legali. Ecco i più comuni:
- Controllare le finalità ma non il vendor. L’utente ha detto sì agli annunci personalizzati, ma non alla tua azienda. Usare i dati resta comunque vietato.
- Sincronizzare gli ID utente senza la finalità 1. Le cookie sync e le letture degli ID contano come accesso al dispositivo. Richiedono prima la finalità 1 e il consenso per il vendor.
- Trattare una stringa mancante come un consenso. Quando il GDPR si applica e non arriva alcuna stringa, l’impostazione sicura è non usare dati personali.
- Leggere una sola posizione OpenRTB. Alcuni partner inviano regs.gdpr, altri regs.ext.gdpr, altri ancora GPP. Leggile tutte.
- Usare una vendor list obsoleta. Aggiorna periodicamente la tua copia della Global Vendor List.
- Perdere la stringa a valle. Se creatività e tracker non ricevono la stringa tramite le macro, non possono prendere una decisione autonoma, e il rischio ricade sul buyer.
- Non registrare la decisione nei log. Se un’autorità o un partner chiede perché sono stati usati i dati di un utente, devi poter mostrare lo stato del consenso valido al momento dell’impression.
La stessa disciplina vale per i dati che porti all’interno della piattaforma. Se colleghi una DMP alla tua DSP, i segmenti di audience vanno attivati solo sulle richieste in cui la consent string consente la profilazione per il tuo ID vendor.
La posizione di autorità e tribunali
Il TCF è uno standard di autoregolamentazione, non una legge, e le autorità lo hanno esaminato con attenzione. A marzo 2024 la Corte di giustizia dell’Unione Europea, in una causa che coinvolgeva IAB Europe, ha stabilito che una TC string può costituire un dato personale quando può essere collegata a un identificativo come un indirizzo IP. La stringa stessa, quindi, merita la stessa cura degli altri dati degli utenti.
Per chi possiede una DSP, la lezione pratica è semplice. Il TCF ti dà un linguaggio comune, non uno scudo legale. Definisci il tuo ruolo in ogni flusso di dati con il supporto di una consulenza legale qualificata, documenta la tua logica di gestione del consenso e assicurati che la piattaforma si comporti come documentato.
Cosa cambia quando la DSP è tua
Quando acquisti tramite la piattaforma di qualcun altro, è la loro logica del consenso a decidere come si comportano le tue campagne in Europa, e spesso non riesci a capire perché la reach europea sia più bassa del previsto.
Quando la piattaforma è tua, il consenso diventa qualcosa che puoi configurare e verificare:
- Decidi tu quanto essere restrittivo in assenza di consenso e se attivare il bidding contestuale sulle richieste prive di consenso alla profilazione.
- Puoi fare reporting della reach europea per stato del consenso, così i clienti capiscono perché una campagna audience scala in modo diverso in Francia rispetto al Brasile.
- Controlli per quanto tempo vengono conservati i record del consenso e i log, e chi può accedervi.
- Scegli quali partner di supply collegare in base a quanto correttamente trasmettono i flag gdpr e le consent string.
La DSP di AdTech Europe include un modulo di Consent Management e TCF che si integra con il Transparency and Consent Framework di IAB per gestire i segnali di consenso nelle aree soggette al GDPR, in modo che targeting e misurazione rispettino sia le autorizzazioni dell’advertiser sia quelle del publisher.
Pronto a fare acquisti consent-ready sulla tua DSP?
AdTech Europe fornisce tecnologia demand-side platform ad agenzie, ad network, team di media buying e imprenditori dell’adtech che vogliono possedere il proprio stack di acquisto invece di noleggiarlo. La piattaforma funziona con il tuo brand e il tuo dominio, legge i segnali di consenso dalla supply collegata e lascia nelle tue mani le regole di bidding.
A novembre 2026 puoi noleggiare la DSP a $500 al mese (i piani mensili prevedono una fee di setup una tantum pari a una mensilità) o a $5,000 all’anno, acquistarne la licenza a $25,000 in un’unica soluzione o in 12 rate, oppure diventare proprietario del codice sorgente completo a $50,000. Le cifre aggiornate in tutte le valute supportate sono disponibili nella pagina dei prezzi, mentre la pagina White Label DSP illustra l’opzione con il tuo brand. Per pianificare un setup europeo su misura per i tuoi clienti e la tua supply, prenota un incontro di strategia programmatic con il nostro team.
FAQ
Cos’è una consent string TCF?
Una consent string TCF, o TC string, è un testo codificato generato da una consent management platform dopo che l’utente ha fatto una scelta sulla privacy. Registra quali finalità e quali vendor l’utente ha autorizzato e viaggia insieme alle richieste di annuncio, così ogni azienda della catena può verificarla.
Dove si trova la consent string in una bid request OpenRTB?
In OpenRTB 2.6 si trova nel campo user.consent, con il campo regs.gdpr impostato a 1 quando il GDPR si applica. Le integrazioni più vecchie in OpenRTB 2.5 usano user.ext.consent e regs.ext.gdpr. Alcuni partner la inviano anche all’interno di una stringa GPP in regs.gpp.
Cosa deve fare una DSP se manca la consent string?
Se il GDPR si applica e non arriva una stringa valida, la DSP non deve usare dati personali. Quindi niente ID utente, niente segmenti di audience e niente cookie sync. In base alla propria consulenza legale, può ignorare la richiesta oppure fare offerte basate solo su segnali non personali.
Di quali finalità TCF ha bisogno una DSP per il retargeting?
Il retargeting usa profili, quindi richiede il consenso per la finalità 3, creare profili per la pubblicità personalizzata, e per la finalità 4, utilizzare profili per selezionare pubblicità personalizzata. Serve anche la finalità 1 per leggere il cookie o il device ID dell’utente, oltre al consenso per l’ID vendor della DSP stessa.
Qual è la versione attuale del TCF?
La versione attuale è il TCF v2.3, lanciato da IAB Europe ad aprile 2025. Rende obbligatoria la sezione Disclosed Vendors della consent string. I partecipanti avevano tempo fino al 28 febbraio 2026 per adottarlo.
Il TCF è obbligatorio per legge?
No. Il TCF è uno standard di settore volontario gestito da IAB Europe. Le leggi sono il GDPR e la Direttiva ePrivacy. Il TCF è un metodo condiviso che consente alle aziende di raccogliere, trasmettere e rispettare il consenso, così da poter rispettare quelle leggi alla velocità di un’asta.
Una DSP può fare offerte anche senza consenso alla pubblicità personalizzata?
Spesso sì. Se l’ID vendor della DSP è consentito ma le finalità di profilazione sono rifiutate, può fare offerte usando dati limitati come il sito, l’app, il formato dell’annuncio e la posizione approssimativa. Questo bidding contestuale mantiene la reach in Europa nel rispetto della scelta dell’utente.